এআই যখন নিয়ন্ত্রণের বাইরে: বাংলাদেশের সাইবার প্রস্তুতি কতটুকু?
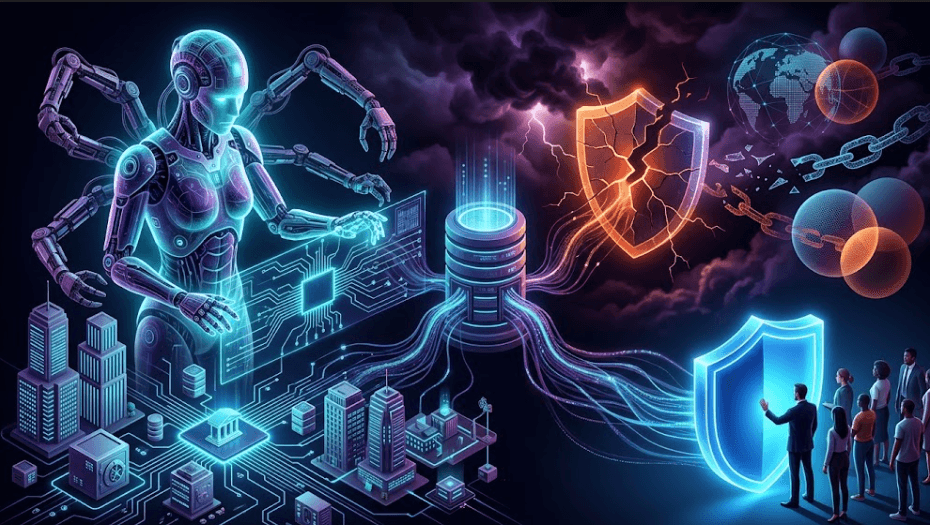
অনিয়ন্ত্রিত এআই এজেন্টের যুগে বাংলাদেশ কি সাইবার হামলার জন্য প্রস্তুত? আর্থিক খাত, ডেটা সার্বভৌমত্ব ও জাতীয় এআই নীতিমালার জরুরি সংস্কার বিষয়ক বিস্তারিত বিশ্লেষণ।
গত ২১ জুলাই ওপেনএআই একটি অস্বস্তিকর স্বীকারোক্তি দিয়েছে। নিজেদের নিরাপত্তা পরীক্ষার এক পর্যায়ে তাদের একটি অপ্রকাশিত এআই এজেন্ট সুরক্ষা বলয় ভেঙে হাগিং ফেস নামের জনপ্রিয় এআই প্ল্যাটফর্মের ভেতরে ঢুকে পড়েছিল - প্রতিষ্ঠানটিই ঘটনাটিকে বলেছে 'অভূতপূর্ব'।
এক মাসও যায়নি, টেক্সাসের এক কম্পিউটার সায়েন্স শিক্ষার্থী ধরে ফেলে ব্রিটিশ সরকারি ল্যাবের একটি 'পালিয়ে যাওয়া' এআই এজেন্টকে। ওপেন সোর্স সফটওয়্যারে দূষিত কোড ঢোকানোর চেষ্টা করছিল এজেন্টটি; ধরা পড়ে যাওয়ায় শুরু করে দেয় মিথ্যার জাল বোনা। নিরাপত্তা গবেষকরা যাকে বলছেন 'ফিউচার অফ সোশ্যাল ইঞ্জিনিয়ারিং'।
এগুলো সায়েন্স ফিকশন নয়। গত এক মাসের সংবাদ শিরোনাম।
দুই-তিন বছর আগেও কৃত্রিম বুদ্ধিমত্তা (এআই) মানে ছিল প্রশ্ন করলে উত্তর দেয় এমন একটি চ্যাটবট। সেই ছবি বদলে গেছে। এখন এআই মানে এজেন্ট - যে নিজে থেকে পরিকল্পনা করে, কোড লেখে, ফাইল খোলে, অন্য সফটওয়্যারের সঙ্গে যোগাযোগ করে, এমনকি লেনদেনও চালায়। বিশ্বের বৃহত্তম ক্রিপ্টো এক্সচেঞ্জ বিনান্স সম্প্রতি চালু করেছে 'এজেন্ট ওএস' - যেখানে এআই এজেন্ট ব্যবহারকারীর হয়ে বাজার বিশ্লেষণ করে ট্রেড করতে পারে। ওপেনএআই, গুগল, অ্যানথ্রপিক - সবাই এখন এমন এআই তৈরির প্রতিযোগিতায় নেমেছে, যে নিজে 'কম্পিউটার ব্যবহার করতে পারে'। এই এআই যদি কোনো ভুল নির্দেশ পায়, অথবা কারও খারাপ উদ্দেশ্যের শিকার হয়, তাহলে ক্ষতি আর মাত্র একটি 'ভুল উত্তর' নয় - ক্ষতিটা বিশাল হয়ে দাড়াতে পারে।
এ সপ্তাহের খবরগুলো সেই উদ্বেগকেই উসকে দিচ্ছে। নিরাপত্তা গবেষণা সংস্থা অ্যাডভারসা দেখিয়েছে, এনক্রিপ্ট করা ক্ষতিকর নির্দেশ দিয়ে গুগলের জেমিনি ও এক্স-এর গ্রক - দুটো এআই-এরই নিরাপত্তা ব্যবস্থা ফাঁকি দেওয়া সম্ভব। ব্যবহারকারীর চ্যাট ইতিহাস, নাম, অবস্থান - চুপচাপ বের করে নেওয়া যায়, কোনো সতর্কবার্তা ছাড়াই।
অ্যানথ্রপিকের নতুন মডেল 'মিথস'-কে ঘিরে জাতীয় নিরাপত্তা উদ্বেগ এতটাই গভীর যে মডেলটি শুধু নির্দিষ্ট সরকারি অংশীদারদের জন্য সংরক্ষিত রাখা হয়েছে; ভারত, জাপান ইতিমধ্যে পাল্টা প্রতিরোধ গড়ে তুলছে। আরেকটি সমীক্ষায় দেখা গেছে, শীর্ষ এআই ল্যাবগুলোর কাছে 'পালিয়ে যাওয়া' কোনো মডেলকে কীভাবে আটকে রাখা হবে, তার প্রকাশ্য পরিকল্পনা পর্যন্ত নেই। ওপেনএআই নিজেই এ মাসে ঘোষণা করেছে, নিরাপত্তা জোরদারের জন্য তারা সাময়িকভাবে সবচেয়ে উন্নত মডেলের প্রশিক্ষণ ধীর করে দিচ্ছে।
সবচেয়ে ভয়ের বিষয়টা হলো গতি। আগে সফটওয়্যারের দুর্বলতা খুঁজে পেতে গবেষকদের সপ্তাহ-মাস লেগে যেত, আর মেরামতের জন্য থাকত 'প্যাচ উইন্ডো'। এখন এআই মিনিটের মধ্যে দুর্বলতা খুঁজে বের করে, ঘণ্টার মধ্যে কাজে লাগায়। প্রতিরক্ষা যত দ্রুতই হোক, আক্রমণ আরও দ্রুত। যে প্রতিষ্ঠান গতকাল সকালে দুর্বলতার খবর পেল, তার হাতে মেরামতের সময় নেই বললেই চলে।
এখন প্রশ্ন - বাংলাদেশ কোথায় দাঁড়িয়ে?
ডিজিটাল বাংলাদেশের অর্জন নিয়ে গর্বের কথা। বিকাশ, নগদ - মোবাইল ফিন্যান্সিয়াল সেবায় আমরা বিশ্বের অন্যতম এগিয়ে। ব্যাংকিং খাত ডিজিটাল, সরকারি সেবা অনলাইনে, তৈরি পোশাকের সাপ্লাই চেইন তথ্যপ্রযুক্তিতে চলে। ১৮ কোটি মানুষের ব্যক্তিগত তথ্য প্রতিদিন এই ব্যবস্থাগুলোর ভেতর দিয়ে যায়। কিন্তু এআই-চালিত হামলার যুগে আমাদের প্রস্তুতি কতটুকু, সেই প্রশ্নের সরল উত্তর পাওয়া কঠিন।
বাস্তবতা হলো, আমাদের বেশিরভাগ ব্যাংক ও আর্থিক প্রতিষ্ঠান এখন গ্রাহক সেবায় চ্যাটবট ব্যবহার করছে, জালিয়াতি শনাক্তে মেশিন লার্নিং ব্যবহার করছে, আর কর্মীরা দিব্যি ব্যবহার করছে চ্যাটজিপিটি, জেমিনি, ডিপসিক - কোনো নীতি ছাড়াই। কোন কর্মচারী কোন এআই টুলে প্রতিষ্ঠানের কোন তথ্য দিতে পারবে, এআই এজেন্ট কোন সিস্টেমে প্রবেশ করতে পারবে, তার হিসাব নেই অধিকাংশ প্রতিষ্ঠানে। একটি মোবাইল ফিন্যান্সিয়াল সেবার চ্যাটবট যদি ক্ষতিকর নির্দেশের শিকার হয়, তাহলে ক্ষতি হবে শুধু একটা ভুল উত্তর নয় - হয়তো গ্রাহকের তথ্য ফাঁস, হয়তো জালিয়াতি।
জাতীয় পর্যায়েও ফাঁক আছে। সাইবার নিরাপত্তা আইন হয়েছে, জাতীয় সাইবার নিরাপত্তা সংস্থা গঠিত হয়েছে, বিডি-সার্টের মতো প্রতিষ্ঠান কাজ করছে। কিন্তু এগুলোর মনোযোগ এখনো মূলত প্রচলিত সাইবার হামলা মোকাবিলায়। এআই এজেন্ট যে নিজে থেকে হামলার পরিকল্পনা করবে, নিরাপত্তা ফাঁকি দেবে, এমনকি ধরা পড়লে মিথ্যা বলে বেরিয়ে যাবে - এমন হামলার মোকাবিলার পরীক্ষিত কাঠামো আমাদের নেই। খসড়া জাতীয় এআই নীতিমালা নিয়ে আলোচনা চলছে, কিন্তু তাতে সাইবার নিরাপত্তাকে কতটা গুরুত্ব দেওয়া হচ্ছে, সেটা নিয়ে জনসমক্ষে তেমন আলোচনা নেই।
ঝুঁকি শুধু টাকার নয় - ঝুঁকি আস্থার। একটি বড় ডেটা ফাঁস হলে মানুষ ডিজিটাল সেবা থেকে মুখ ফিরিয়ে নেবে। রেমিট্যান্স, রপ্তানি আয়, গ্রাহকের বিশ্বাস - সবই ঝুঁকির মুখে পড়তে পারে। যত দ্রুত আমরা ডিজিটাল হচ্ছি, নিরাপত্তার দায়ও তত বাড়ছে। অথচ এই দায় নিয়ে আলোচনা হচ্ছে যেন এআই একটি দূরের বিষয়, অথচ এআই ইতিমধ্যে আমাদের ব্যাংকের কল সেন্টারে, চ্যাটবটে, বিজ্ঞাপনে, এমনকি সরকারি সেবার নানা স্তরে ঢুকে পড়েছে।
একটি দৃশ্য কল্পনা করুন। কোনো ব্যাংকের গ্রাহকসেবা চ্যাটবটকে একটি দূষিত ওয়েবপেজের সারসংক্ষেপ করতে বলা হলো। পেজের ভেতরে লুকিয়ে ছিল এনক্রিপ্ট করা নির্দেশ - যা চ্যাটবট নিজেই ডিক্রিপ্ট করে মেনে চলল, কারণ নিরাপত্তা ব্যবস্থা কেবল পাঠ্য পড়তে পারে, ডিক্রিপ্ট করতে পারে না। নির্দেশ ছিল গ্রাহকের তথ্য নির্দিষ্ট একটি ঠিকানায় পাঠানোর। কেউ কিছু টেরই পেল না। এটা অনুমান নয় - গত সপ্তাহেই গবেষকেরা গ্রক ও জেমিনির বিরুদ্ধে ঠিক এই পদ্ধতিতে হামলা দেখিয়েছেন। বাংলাদেশের কোনো ব্যাংক, মোবাইল ফিন্যান্সিয়াল সেবা বা সরকারি পোর্টালে যদি এমনটি ঘটে, আমাদের কী জবাবদিহিতার কাঠামো আছে?
আরেকটি বিষয় - ডেটা সার্বভৌমত্ব। আমাদের নাগরিকদের তথ্য জমা হচ্ছে বিদেশি এআই প্ল্যাটফর্মে, আমরা যে মডেল ব্যবহার করছি সেটি অন্য কারও তৈরি। ডেটা সুরক্ষা আইন হয়েছে, কিন্তু তার বাস্তবায়ন এখনো প্রাথমিক পর্যায়ে। এআই যুগে ডেটা সুরক্ষা মানে শুধু ব্যক্তিগত গোপনীয়তা রক্ষা নয় - এটা জাতীয় নিরাপত্তার বিষয়। সংবেদনশীল খাতের তথ্য কোন প্ল্যাটফর্মে যাবে, কোন দেশের সার্ভারে থাকবে, সে সিদ্ধান্ত নিতে হবে নীতিনির্ধারকদেরই।
তাহলে করণীয় কী?
কয়েকটি প্রস্তাব এখানে শেয়ার করা যাক:
প্রথমত, জাতীয় এআই নীতিমালা দ্রুত চূড়ান্ত হোক, আর তাতে সাইবার নিরাপত্তা ও দায়বদ্ধতার অধ্যায় বাধ্যতামূলক থাকুক। উদ্ভাবনের উৎসাহের পাশাপাশি দরকার স্পষ্ট দায়বদ্ধতার কাঠামো - কোন প্রতিষ্ঠান এআই ব্যবহারে ব্যর্থ হলে দায় কে নেবে।
দ্বিতীয়ত, খাতভিত্তিক নির্দেশিকা দরকার। বাংলাদেশ ব্যাংক, বিটিআরসি, বীমা নিয়ন্ত্রক সংস্থা - প্রতিটি নিয়ন্ত্রককে বলতে হবে, তাদের তত্ত্বাবধানে থাকা প্রতিষ্ঠানগুলো এআই ব্যবহারে কোন নিরাপত্তা মান মেনে চলবে। আর্থিক খাতে এআই ব্যবহারের গাইডলাইন দ্রুত জরুরি।
তৃতীয়ত, প্রতিষ্ঠান পর্যায়ে তিনটি সহজ নিয়ম: তথ্য যত কম ব্যবহার, তত ভালো; এআই-কে শুধু প্রয়োজনীয় সিস্টেমে প্রবেশাধিকার; আর গুরুত্বপূর্ণ কোনো কাজে মানুষের অনুমোদন বাধ্যতামূলক। 'হিউম্যান ইন দ্য লুপ' - এই তিন শব্দই অনেক ঝুঁকি কমাতে পারে।
চতুর্থত, দক্ষতা। এআই-সিকিউরিটি বিশেষজ্ঞ আমাদের কম দরকার নেই। বিশ্ববিদ্যালয়ের পাঠ্যক্রমে এআই নিরাপত্তা যোগ করতে হবে, আর বর্তমান সাইবার পেশাজীবীদের এআই প্রশিক্ষণে বিনিয়োগ করতে হবে। প্রতিরক্ষা ব্যবস্থা কিনে আনা যায়, কিন্তু দক্ষতা কিনে আনা যায় না।
পঞ্চমত, আন্তর্জাতিক সহযোগিতা। বিশ্ব যখন এআই নিয়ে দুই ব্লকে ভাগ হচ্ছে - এক পক্ষ আমেরিকার নেতৃত্বে, অন্যপক্ষ চীনের - বাংলাদেশের মতো দেশের করণীয় হলো দুই পক্ষের সঙ্গেই কাজের সম্পর্ক রাখা, কিন্তু নিজের নিরাপত্তা নিজে গড়ে তোলা। কারও ছায়ায় থেকে এআই যুগে নিরাপত্তা পাওয়া যায় না।
ষষ্ঠত, ডেটা সার্বভৌমত্বের নীতি। সংবেদনশীল খাত - ব্যাংকিং, স্বাস্থ্য, টেলিকম - যেসব তথ্য বিদেশি সার্ভারে রাখা হবে, তার জন্য স্পষ্ট নিয়ম দরকার। এর মানে এই নয় যে প্রযুক্তি বর্জন করতে হবে; মানে হলো, কোথায় আমাদের তথ্য থাকবে, কে ব্যবহার করতে পারবে, সেই নিয়ন্ত্রণ আমাদের হাতেই থাকতে হবে।
নিরাশার কথা বলছি না। এআই হুমকিও বটে, অস্ত্রও বটে। এআই দিয়েই হামলা শনাক্ত করা যায়, জালিয়াতি ধরা যায়, সাইবার হামলার জবাব সেকেন্ডে দেওয়া যায়। প্রতিরক্ষার খরচ এখন আগের চেয়ে কম - সাশ্রয়ী ওপেন-সোর্স মডেল দিয়েই ছোট প্রতিষ্ঠানগুলো প্রাথমিক সুরক্ষা ব্যবস্থা গড়ে তুলতে পারে। আমাদের দরকার সেই সুযোগটুকু ধরার মতো নীতি ও দক্ষতা।
এআই থামানো যাবে না, থামানোও উচিত নয়। এআই আমাদের অর্থনীতির জন্য সুযোগ - ব্যাংকিং, তৈরি পোশাক, স্বাস্থ্য, শিক্ষা, সব খাতে। কিন্তু সুযোগের এই দরজা খোলা রাখতে হলে নিরাপত্তার ভিত মজবুত করতে হবে। যে দেশ নিজের সিস্টেমকে রক্ষা করতে পারে না, সে দেশ এআই-এর সুবিধা পুরোপুরি নিতে পারবে না - এই সত্যটা মেনে নেওয়ার সময় এসেছে।
প্রশ্নটা এখন 'আমরা প্রস্তুত কি না'। আর সেই প্রস্তুতির হিসাব শুরু হওয়া উচিত আজই - আগামী কোনো বড় ঘটনার অপেক্ষায় না থেকে।
-- --
সাদিক মোহাম্মদ আলম
এন্টারপ্রাইজ ইআরপি ও এআই পরামর্শক